Cuando el atacante no necesita entrar, sino que se hace pasar por alguien más.
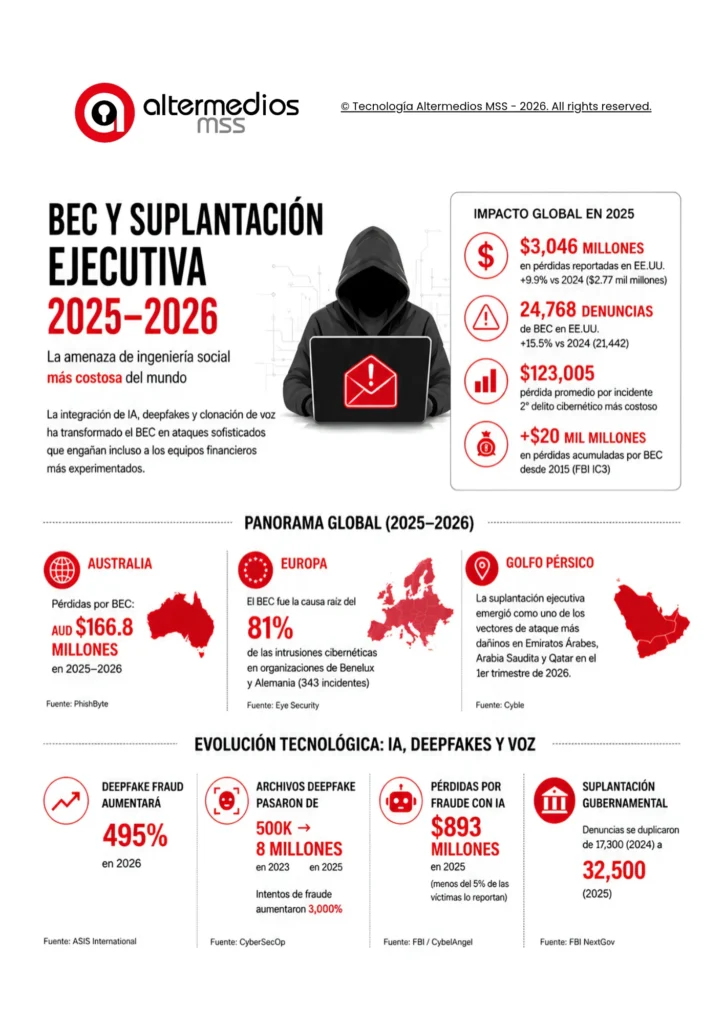
El Business Email Compromise (BEC), conocido también como fraude al CEO, no apunta solo al CEO. Los delincuentes pueden suplantar o tomar el control de la cuenta de cualquier directivo (CFO, CIO, CTO), de un proveedor, de un abogado o de un colega, siempre que esa persona tenga la autoridad o la confianza suficiente para que otro ejecute su instrucción. Es una de las modalidades de delito informático más costosas: el informe de 2025 del FBI registra pérdidas por BEC de unos 3.040 millones de dólares, y en América Latina se estima que el 27 % de las empresas ha sufrido recientemente un incidente de este tipo. Este artículo explica cómo opera el ataque, por qué la capacitación de los empleados ya no basta y qué medidas permiten prevenirlo.
¿Qué es el Business Email Compromise?
El BEC consiste en comprometer o suplantar identidades corporativas, ya sea de un ejecutivo o de un proveedor, para inducir transferencias, cambios de cuentas bancarias o la filtración de información sensible. No requiere vulnerar técnicamente un sistema, más bien explota la confianza organizacional.
Imagine al CFO recibiendo un mensaje que parece venir del CEO: «Necesito una transferencia urgente, es confidencial, te paso los datos del proveedor». El nombre es el correcto, la firma también, y el tono coincide con el de siempre. Incluso puede engancharse a una conversación previa. Nada en el mensaje indica que el correo sea malicioso; lo que hay es una orden que parece legítima porque viene, aparentemente, de quien tiene autoridad para darla. El objetivo ya no es que alguien haga clic, sino que alguien obedezca.
INTERPOL lo describe con precisión de la siguiente forma: los atacantes penetran sistemas de correo o usan ingeniería social para entender cómo funcionan los procesos de pago de una empresa y luego engañan a los empleados para que ejecuten la transferencia.
Una amenaza en cifras:
No se trata de un riesgo teórico. INTERPOL reportó un aumento del 54 % en las alertas globales de estafa desde 2024, con más de 1.500 casos transnacionales y pérdidas cercanas a los 1.100 millones de dólares. Para América y el Caribe, la misma organización registró un incremento del 40 % entre 2024 y 2025 en avisos y difusiones relacionadas con fraude, ubicando la suplantación y el BEC entre las modalidades más comunes.
En América Latina el panorama es igualmente serio:
- Se estima que el 27 % de las empresas ha sufrido recientemente al menos un incidente de este tipo.
- Nasdaq Verafin registró 381 incidentes de BEC en la región durante 2025, con un crecimiento anual compuesto del 12%.
- En Chile, el Poder Judicial reportó un récord histórico de 41.703 casos de fraude en 2025.
- En Brasil, el Banco Central señaló que los fraudes cibernéticos en el sector financiero se cuadruplicaron en 2025.
- En Colombia, varias entidades financieras ya advierten sobre la suplantación de proveedores para cambiar cuentas de pago, la ingeniería social interna e incluso el SIM swapping a ejecutivos para interceptar códigos de doble factor.nto de lista
¿Cómo se arma el ataque?
Casi nunca empieza con malware sofisticado, sino con información que ya está disponible: quién es el CEO, quién autoriza pagos, quién trabaja en tesorería, qué proveedores maneja la empresa, cuándo viaja un ejecutivo, cómo redacta sus correos o qué proyectos tiene en marcha. Buena parte de esto se obtiene sin hackear nada, simplemente revisando fuentes abiertas como LinkedIn.
Con ese conocimiento, el atacante toma una cuenta corporativa o construye una suplantación lo bastante convincente. Luego llega la fase de manipulación, con frases como: cambia esta cuenta bancaria; necesito la transferencia antes de las 3 p. m.; estoy en reunión, no puedo hablar; o no copies a nadie más. La urgencia y la confidencialidad buscan lo mismo: que una instrucción fraudulenta parezca una instrucción de trabajo normal.
Zero-click e inteligencia artificial: el ataque se automatiza
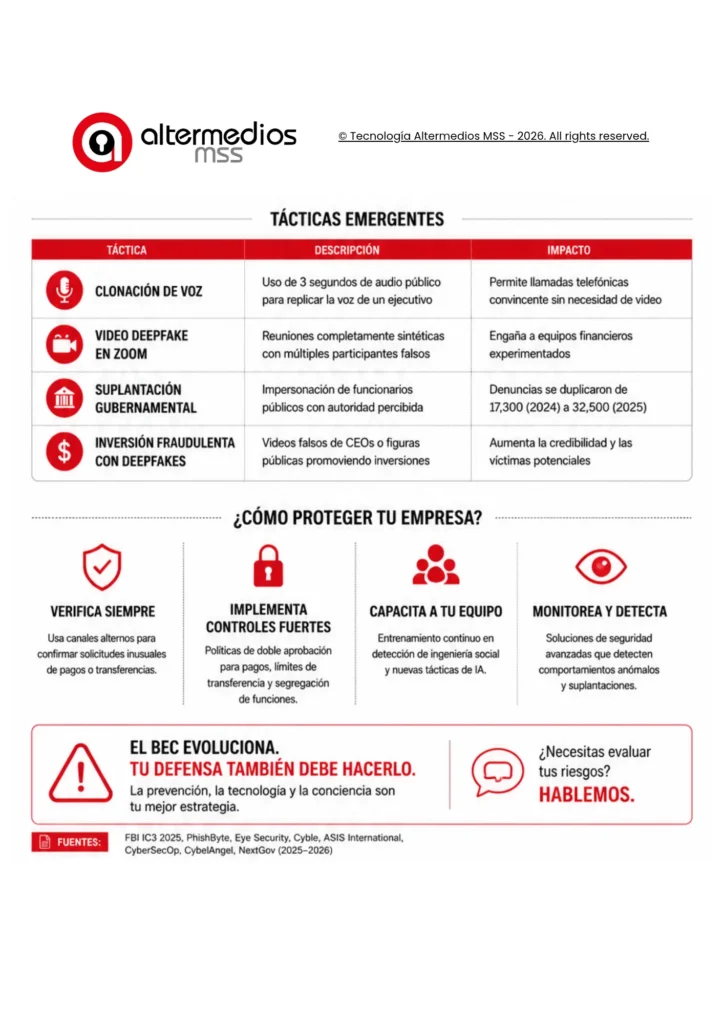
El escenario se agrava con dos tendencias. La primera son los ataques zero-click, en los que el usuario ni siquiera interactúa: se comprometen routers o cuentas de correo sin que nadie haga clic en nada. La segunda es la inteligencia artificial, que permite automatizar el BEC y la suplantación mediante deepfakes de voz y video y phishing a medida, reduciendo la necesidad de intervención del usuario y haciendo el engaño mucho más creíble.
En este contexto, las medidas basadas solo en la formación del usuario ya no bastan. Los empleados pueden seguir todas las buenas prácticas y aun así ser víctimas.
Por qué no es solo un problema de TI
En muchos casos de BEC el atacante no rompe el sistema financiero de la empresa; se inserta en un proceso que ya existe. El flujo normal es: el CEO pide una transferencia y finanzas la ejecuta. El atacante se cuela en medio, suplanta al CEO y finanzas ejecuta igual. El antivirus, el firewall y el MFA pueden estar funcionando perfectamente y, aun así, el dinero sale, porque el punto débil no era técnico, sino de confianza.
Además, el empleado enfrenta una decisión incómoda. Ya no elige entre: hago clic o no; sino entre obedezco o le pregunto a mi jefe si esto es real. Cuestionar una orden aparente del CEO, bajo presión de tiempo, es difícil si la empresa no ha definido que hacerlo es lo correcto.
Cómo prevenirlo: defensa por capas
La capacitación sigue siendo necesaria, pero debe complementarse con controles que no dependan de que alguien reconozca el fraude a tiempo. La defensa debe construirse en capas.
Capa tecnológica
- MFA resistente a phishing en las cuentas críticas.
- Protección avanzada del correo corporativo.
- Monitoreo de inicios de sesión y de cambios anómalos.
- Alertas por reglas sospechosas creadas en los buzones.
- Monitoreo de actividad en cuentas ejecutivas.
- Gestión de identidades y privilegios, bajo principios de Zero Trust.
- Prevención de fuga de datos (DLP) y refuerzo de redes.
Capa de procesos
- Controles sobre los cambios de cuentas bancarias de proveedores.
- Verificación independiente para transferencias de alto valor, por un canal distinto al de la solicitud.
- Doble autorización en operaciones sensibles.
- Segregación de privilegios y restricciones para modificar información financiera.
- Procedimientos claros de gestión de crisis y para revocar sesiones comprometidas.
La política no puede ser si lo pidió el CEO, se ejecuta. Debe ser: si una instrucción puede generar una pérdida significativa, tiene que existir una forma independiente de confirmarla antes de actuar.
La pregunta que vale la pena hacerse
Más que preguntar si los empleados reconocen un phishing, conviene preguntarse qué pasaría si mañana alguien logra hacerse pasar por el CEO. ¿Podría pedir una transferencia? ¿Cambiar los datos de un proveedor? ¿Acceder a información financiera o restablecer credenciales? ¿Dar instrucciones por WhatsApp desde un dispositivo que parece legítimo? ¿Existe alguna forma de notar que esa actividad no corresponde a su comportamiento habitual? Y, sobre todo, ¿hay algo que impida que una sola identidad comprometida cause una pérdida grande?
Conclusión
El próximo ataque probablemente no le pedirá a nadie que haga clic. Le pedirá que confíe: en un correo del CEO, en un mensaje del CFO, en la voz de un proveedor. La ciberseguridad ya no consiste solo en evitar que las personas interactúen con contenido malicioso, sino en impedir que una identidad comprometida se convierta en una orden legítima dentro de la empresa. Las organizaciones que combinen concienciación, infraestructura robusta y protocolos de verificación independientes serán las que mitiguen el riesgo de fraudes sofisticados que ya no dependen del error humano.
Fuentes:
Informes de INTERPOL.
Nasdaq Verafin.
Banco Central de Brasil.
ESET/Diario Sustentable, Infobae/Condusef, T13 Chile y el Informe de Delitos en Internet 2025 del FBI (IC3), citado por CyberDefenders (hallazgos 2025–2026).